

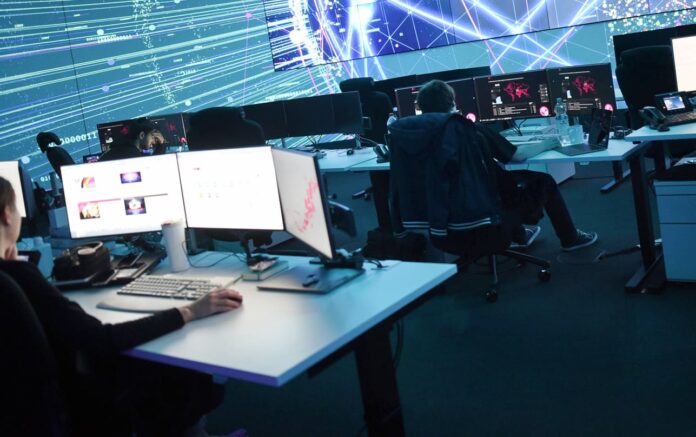
Cybersecurity e AI stanno comprimendo il tempo che separa la scoperta di una vulnerabilità dal suo sfruttamento e dalla possibilità di correggerla.
È la tesi centrale dell’analisi di Andrea Stecconi, CEO di Execus Group, che richiama il caso di un modello capace di passare in dodici minuti dall’esame di una vulnerabilità nota alla costruzione di una dimostrazione funzionante. La stessa tecnologia, però, può scandagliare grandi quantità di codice e individuare falle rimaste nascoste per anni.
Per le aziende la sicurezza informatica è ormai un fattore di competitività, come emerge anche dal confronto sui livelli di cybersecurity necessari alle imprese. L’automazione riduce tempi e competenze richieste agli attaccanti, ma offre anche strumenti più rapidi a chi deve rilevare anomalie e contenere gli incidenti.
Stecconi cita i dati del Rapporto Clusit 2026: nel 2025 sarebbero stati registrati nel mondo oltre cinquemila incidenti cyber gravi, il 49% in più rispetto all’anno precedente. In Italia gli episodi rilevati sarebbero stati 507, con un aumento del 42%.
Cybersecurity e AI tra resilienza e governance
La domanda decisiva, secondo l’analisi, non riguarda soltanto il numero delle barriere installate, ma il tempo necessario a un’organizzazione per accorgersi dell’attacco, contenerne gli effetti e riportare processi e servizi alla piena operatività. Backup, firewall e monitoraggio non bastano se i tempi di ripristino non sono stati verificati concretamente.
Il tema diventa ancora più rilevante con la diffusione degli agenti AI, sistemi in grado di usare strumenti, interagire con applicazioni ed eseguire sequenze di attività. Policy, autorizzazioni, tracciabilità, limiti operativi e meccanismi di escalation devono crescere insieme all’autonomia concessa a questi strumenti.
La NIS2 ha già portato la gestione del rischio cyber tra le responsabilità degli organi di amministrazione. Cybersecurity e AI impongono ora al board di valutare continuità operativa, dipendenze digitali e grado di autonomia dei sistemi, trasformando la sicurezza da responsabilità esclusivamente tecnica a scelta strategica per l’intera impresa.